verified_user
ENTERPRISE-GRADE SECURITY
面向企业真实业务场景设计的
技术与安全体系
企业智能体需要在授权范围内访问数据和执行动作。水华未来智能体围绕身份、权限、知识库、日志审计、人工确认和部署环境建立安全控制点,帮助企业降低 AI 落地风险。
security
端到端数据加密
lock
精细化权限控制
visibility
全程审计追踪
六大核心安全能力
基于“零信任”原则构建,确保每一个原子级操作都在受控范围内。
fingerprint
统一身份认证
支持 OAuth 2.0、JWT、SSO 等常见身份协议,并可结合企业 LDAP、钉钉、飞书等组织架构系统进行适配。
OAUTH 2.0
JWT
SSO
hub
权限隔离
通过 RBAC/ABAC 访问控制,按用户、角色、组织和业务范围限制知识访问与工具调用权限。
RBAC
数据脱敏
database
知识库权限继承
知识库作为智能体底座能力,可按部门、角色和文档来源继承权限,减少越权检索和敏感信息误用风险。
RAGFLOW
私有化
history_edu
流程可审计
记录关键 Agent 执行链路、工具调用、审批节点和异常状态,便于追踪问题和复盘流程。
LOGGING
TRACING
analytics
LLM 调用审计
记录模型调用、Token 消耗、工具参数和结果摘要,帮助企业管理使用成本与合规风险。
TOKEN MONITOR
SKILL AUDIT
cloud_off
私有化部署
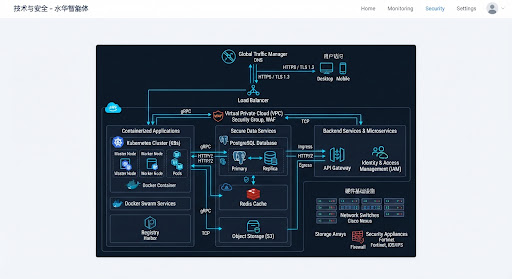
支持结合 Docker、Kubernetes 和企业内网环境进行部署,适配对数据边界要求较高的业务场景。
K8S
DOCKER
全环境兼容的部署架构
我们理解企业 IT 环境的复杂性。水华未来智能体支持按企业现有系统、网络和数据边界进行部署与集成,逐步对接数据库、API 网关、中间件和办公平台。
-
check_circle
私有云专供 可部署在企业自有机房或私有云环境,帮助企业掌握核心数据边界。
-
check_circle
混合云协同 计算资源灵活扩展,敏感逻辑驻留本地,兼顾敏捷与安全。
-
check_circle
存量系统适配 通过标准接口、连接器和必要的定制适配,连接企业存量系统。
安全背书与合规性
围绕企业级智能体落地所需的身份、权限、数据、审计和部署能力,持续护航业务稳定运行。
verified
权限隔离
policy
审计留痕
shield
私有部署
构建您的企业专属 Agent OS 安全底座
预约 1 对 1 专家演示,了解智能体在贵司系统、权限和数据边界下的接入方式。